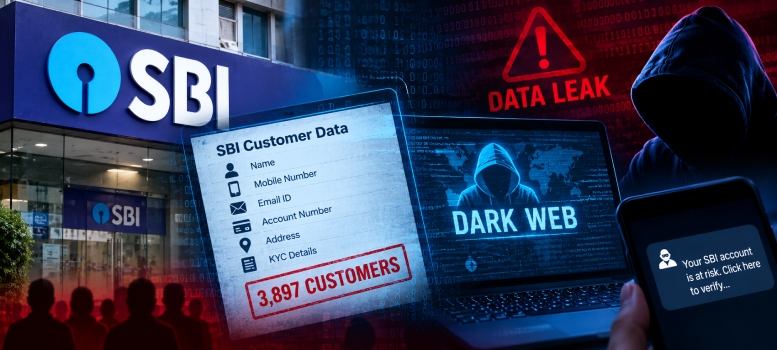
দেশের বৃহত্তম রাষ্ট্রায়ত্ত ব্যাঙ্ক স্টেট ব্যাঙ্ক অফ ইন্ডিয়া (SBI Data Leak)-এর গ্রাহকদের ব্যক্তিগত তথ্য ডার্ক ওয়েবে পাওয়া যাওয়াকে ঘিরে নতুন করে সাইবার নিরাপত্তা নিয়ে উদ্বেগ তৈরি হয়েছে। একটি ডেটাসেটে ৩,৮৯৭ জন SBI গ্রাহকের সঙ্গে সম্পর্কিত ব্যক্তিগত তথ্য শনাক্ত হওয়ার পর ঘটনাটি খতিয়ে দেখছে ব্যাঙ্ক।
যদিও এই মুহূর্তে ওই তথ্য সরাসরি SBI-এর অভ্যন্তরীণ সিস্টেম থেকেই ফাঁস হয়েছে কি না, তা নিশ্চিত নয়, তবে বিষয়টির গুরুত্ব যথেষ্ট। কারণ গ্রাহকদের ব্যক্তিগত তথ্য সাইবার অপরাধীদের হাতে পৌঁছে গেলে তা ব্যবহার করে অত্যন্ত পরিকল্পিত বা ‘টার্গেটেড’ আর্থিক প্রতারণা চালানো সম্ভব।
ডার্ক ওয়েবে কী পাওয়া গিয়েছে?
ডার্ক ওয়েবে শনাক্ত হওয়া একটি ডেটাসেটে SBI-এর সঙ্গে সম্পর্কিত ৩,৮৯৭ জন গ্রাহকের ব্যক্তিগত তথ্য রয়েছে বলে জানা গিয়েছে। তথ্যের উৎস এবং সেগুলি আসল কি না, তা যাচাই করার কাজ চলছে।
সাইবার নিরাপত্তা বিশেষজ্ঞদের কাছে সবচেয়ে গুরুত্বপূর্ণ বিষয় হল—ডেটাসেটটি কোথা থেকে এসেছে এবং এর মধ্যে ঠিক কী ধরনের তথ্য রয়েছে। কোনও ব্যাঙ্কের গ্রাহকের সাধারণ পরিচয় সংক্রান্ত তথ্যের পাশাপাশি যদি যোগাযোগের তথ্য বা ব্যাঙ্কিং-সংক্রান্ত কোনও তথ্যও অপরাধীদের হাতে পৌঁছে থাকে, তাহলে ঝুঁকি অনেকটাই বেড়ে যেতে পারে।
কেন ডেটা ফাঁস বিপজ্জনক?
বর্তমানে অনলাইন ব্যাঙ্কিং এবং ডিজিটাল পেমেন্টের ব্যবহার ব্যাপকভাবে বেড়েছে। ফলে শুধুমাত্র গ্রাহকের নাম বা মোবাইল নম্বর জানলেও প্রতারকরা আরও বিশ্বাসযোগ্যভাবে গ্রাহকের সঙ্গে যোগাযোগ করার চেষ্টা করতে পারে।
উদাহরণস্বরূপ, প্রতারক কোনও গ্রাহককে ফোন করে SBI-এর আধিকারিক পরিচয় দিয়ে বলতে পারে, তাঁর KYC আপডেট করতে হবে অথবা অ্যাকাউন্টে কোনও সমস্যা হয়েছে। এরপর একটি লিঙ্ক পাঠিয়ে OTP, PIN, পাসওয়ার্ড বা কার্ডের তথ্য সংগ্রহের চেষ্টা করা হতে পারে।
অর্থাৎ, ফাঁস হওয়া তথ্য নিজে থেকেই ব্যাঙ্ক অ্যাকাউন্ট থেকে টাকা তুলে নেওয়ার জন্য যথেষ্ট না হলেও সেটি সোশ্যাল ইঞ্জিনিয়ারিং এবং ফিশিং আক্রমণকে আরও বিশ্বাসযোগ্য করে তুলতে পারে।
‘Targeted Fraud’-এর আশঙ্কা
এই ঘটনায় সবচেয়ে বড় উদ্বেগের জায়গা হল targeted financial fraud বা নির্দিষ্ট গ্রাহককে নিশানা করে প্রতারণা।
সাধারণ ভুয়ো ফোনের ক্ষেত্রে প্রতারকরা হাজার হাজার নম্বরে একই মেসেজ পাঠায়। কিন্তু কোনও গ্রাহকের ব্যক্তিগত তথ্য আগে থেকেই হাতে থাকলে প্রতারণার ফোন অনেক বেশি নির্দিষ্ট ও বিশ্বাসযোগ্য হতে পারে।
যেমন, প্রতারক কোনও গ্রাহকের নাম ব্যবহার করে ব্যাঙ্কের কর্মী সেজে যোগাযোগ করতে পারে। এরপর অ্যাকাউন্ট, KYC বা কার্ড সংক্রান্ত কোনও সমস্যার কথা বলে সংবেদনশীল তথ্য হাতিয়ে নেওয়ার চেষ্টা করতে পারে।
এই ধরনের প্রতারণার ক্ষেত্রে গ্রাহক অনেক সময় বুঝতেই পারেন না যে ফোনের অপর প্রান্তে থাকা ব্যক্তি আসলে প্রতারক।
OTP, PIN নিয়ে সতর্ক থাকুন
ব্যাঙ্ক গ্রাহকদের সবচেয়ে গুরুত্বপূর্ণ সতর্কতা হল—কোনও পরিস্থিতিতেই OTP, ATM PIN, CVV, UPI PIN বা ইন্টারনেট ব্যাঙ্কিং পাসওয়ার্ড অন্য কাউকে জানানো যাবে না।
কেউ যদি ব্যাঙ্কের কর্মী পরিচয় দিয়ে ফোন করে এবং দ্রুত কোনও কাজ করার জন্য চাপ দেয়, তাহলেও সতর্ক থাকতে হবে।
বিশেষ করে নিচের ধরনের মেসেজ বা ফোন এলে সতর্ক হওয়া প্রয়োজন—
- KYC আপডেট না করলে অ্যাকাউন্ট বন্ধ হয়ে যাবে
- PAN বা আধার আপডেট করতে হবে
- অ্যাকাউন্টে সন্দেহজনক লেনদেন হয়েছে
- ATM বা ডেবিট কার্ড ব্লক হয়ে যাবে
- পুরস্কার বা cashback পাওয়ার জন্য লিঙ্কে ক্লিক করতে হবে
- OTP জানালে টাকা ফেরত দেওয়া হবে
এই ধরনের বার্তার সঙ্গে দেওয়া কোনও অচেনা লিঙ্কে ক্লিক না করাই নিরাপদ।
তথ্য ফাঁস মানেই কি SBI-এর সিস্টেম হ্যাক?
এই প্রশ্নটি অত্যন্ত গুরুত্বপূর্ণ। ডার্ক ওয়েবে SBI গ্রাহকদের তথ্য পাওয়া গিয়েছে বলেই যে SBI-এর নিজস্ব সিস্টেম হ্যাক করে তথ্য চুরি করা হয়েছে—এমন সিদ্ধান্তে এখনই পৌঁছনো ঠিক হবে না।
তথ্য অন্য কোনও উৎস থেকেও সংগ্রহ করা হয়ে থাকতে পারে। তাই তদন্তে ডেটাসেটের উৎস, তথ্যের সত্যতা এবং তথ্য কীভাবে ডার্ক ওয়েবে পৌঁছেছে—এই বিষয়গুলি স্পষ্ট হওয়া প্রয়োজন।
ব্যাঙ্কের তদন্তের ফল প্রকাশ না হওয়া পর্যন্ত ঘটনাটিকে নিশ্চিতভাবে SBI-এর অভ্যন্তরীণ ডেটা লিক হিসেবে চিহ্নিত করা যাবে না।
গ্রাহকদের কী করা উচিত?
বিশেষজ্ঞদের মতে, এই ধরনের ঘটনায় আতঙ্কিত না হয়ে সতর্ক থাকা সবচেয়ে গুরুত্বপূর্ণ।
গ্রাহকদের নিজেদের ব্যাঙ্ক অ্যাকাউন্টে নিয়মিত লেনদেন পরীক্ষা করা উচিত। কোনও অচেনা লেনদেন চোখে পড়লে দ্রুত ব্যাঙ্কের সঙ্গে যোগাযোগ করতে হবে।
এছাড়াও—
১. OTP, PIN, CVV বা পাসওয়ার্ড কাউকে দেবেন না।
২. অচেনা SMS বা WhatsApp লিঙ্কে ক্লিক করবেন না।
৩. ফোনে কোনও ব্যক্তিকে remote-access app ইনস্টল করতে দেবেন না।
৪. ব্যাঙ্কের আধিকারিক পরিচয় দেওয়া ব্যক্তির পরিচয় নিজে যাচাই করুন।
৫. সন্দেহজনক লেনদেন হলে সঙ্গে সঙ্গে ব্যাঙ্ককে জানান।
৬. UPI PIN শুধুমাত্র টাকা পাঠানোর সময় প্রয়োজন হয়—টাকা গ্রহণের জন্য নয়।
৭. গুরুত্বপূর্ণ অ্যাকাউন্টে শক্তিশালী ও আলাদা পাসওয়ার্ড ব্যবহার করুন।
তদন্তের দিকেই নজর
৩,৮৯৭ জন গ্রাহকের তথ্য ডার্ক ওয়েবে কীভাবে পৌঁছল, সেই প্রশ্নের উত্তরই এখন সবচেয়ে গুরুত্বপূর্ণ। তথ্যের মধ্যে ঠিক কী রয়েছে, কতটা সংবেদনশীল তথ্য প্রকাশ্যে এসেছে এবং এর ফলে গ্রাহকদের উপর বাস্তবে কোনও আর্থিক ঝুঁকি তৈরি হয়েছে কি না—তাও তদন্তের মাধ্যমে পরিষ্কার হবে।
এই ঘটনায় এখনও পর্যন্ত সবচেয়ে বড় শিক্ষা হল, ডিজিটাল ব্যাঙ্কিংয়ের যুগে ব্যক্তিগত তথ্যের নিরাপত্তা কতটা গুরুত্বপূর্ণ। একটি ফোন নম্বর বা ব্যক্তিগত পরিচয় সংক্রান্ত তথ্যও কখনও কখনও সাইবার প্রতারকদের হাতে বড় অস্ত্র হয়ে উঠতে পারে।
তাই SBI গ্রাহকদের পাশাপাশি সমস্ত ব্যাঙ্ক গ্রাহকেরই সতর্ক থাকা প্রয়োজন। কোনও সন্দেহজনক ফোন, SMS, ই-মেল বা লিঙ্ককে হালকাভাবে না নিয়ে প্রথমে তার সত্যতা যাচাই করাই সবচেয়ে নিরাপদ পথ।
প্রতিদিন নজর রাখুন জাস্ট দুনিয়ার খবর
জাস্ট দুনিয়ার সঙ্গে গোটা বিশ্বকে রাখুন নিজের পকেটে। Follow Us On: Facebook, Twitter, Google
